Data Act – Teilen von Geschäftsgeheimnissen

Data Act – Teilen von Geschäftsgeheimnissen

Nach einem mehrjährigen Gesetzgebungsprozess ist am 11.01.2024 der Data Act (DA) in Kraft getreten. Er gilt in seinen wesentlichen Teilen ab dem 12.09.2025. Von besonderer Bedeutung für Hersteller von Produktionsmaschinen, Medizingeräten oder anderen vernetzten Produkten ist der Schutz von Geschäftsgeheimnissen. Auf diesen werden sich nur gut vorbereitete Unternehmen erfolgreich berufen können.

Um welche Daten geht es?


Es geht um Daten, die bei der Nutzung vernetzter Produkte entstehen und von datengenerierenden Sensoren oder Systemen erfasst werden. Außerdem geht es um Daten von sogenannten „verbundenen Diensten“. Interessant sind solche Daten, weil mit ihnen komplementäre Leistungen erbracht oder KI-Modelle trainiert werden können. Soweit der DA nun anordnet, dass der Nutzer der Maschine oder des Geräts die Bereitstellung dieser Daten an sich oder an einen Dritten verlangen kann, ist das wettbewerbsrechtlich relevant. Aus diesem Grund hat der Gesetzgeber dem Hersteller gewisse Möglichkeiten an die Hand gegeben, sich zu schützen. Unter engen Voraussetzungen kann der Hersteller die Bereitstellung der Daten unter Berufung auf das Geschäftsgeheimnisgesetz (GeschGehG) verweigern.

Was sind überhaupt Geschäftsgeheimnisse?


Bis zum 25.04.2019 waren im „geschäftlichen Verkehr anvertraute Vorlagen oder Vorschriften technischer Art“ (Geschäftsinformationen) per Gesetz geschützt. Die unbefugte Verwendung oder Mitteilung an Dritte war strafbar. Vertraulichkeitsvereinbarungen mit Kunden oder Lieferanten umfassten, wenn sie überhaupt geschlossen wurden, alle übergebenen oder offengelegten Informationen (catch-all-Vereinbarung). Besondere Schutzmaßnahmen, wie z.B. die verschlüsselte Übertragung oder Speicherung, waren selten Gegenstand der Regelungen.

Relativ unbeachtet hat sich diese Rechtslage aber mit dem Inkrafttreten des GeschGehG am 26.04.2019 fundamental geändert.

Seitdem sind Geschäftsinformationen nur dann geschützt, wenn sie – verkürzt

a) von wirtschaftlichem Wert sind, weil sie Dritten nicht bekannt sind,
b) wenn der Unternehmer ein berechtigtes Interesse an der Geheimhaltung hat und
c) wenn sie Gegenstand von „den Umständen nach angemessenen Geheimhaltungsmaßnahmen“ sind.

Hierbei handelt es sich um konstitutiven Voraussetzungen. Werden sie nicht erfüllt, sind Ihre Geschäftsinformationen keine Geschäftsgeheimnisse i.S.d. GeschGehG und damit auch nicht i.S.d. DA.

Was sind „den Umständen nach angemessene“ Geheimhaltungsmaßnahmen?

Zu den geforderten Geheimhaltungsmaßnahmen gehören sowohl technische und organisatorische Maßnahmen (TOM) als auch der Abschluss qualifizierter Vertraulichkeitsvereinbarungen. So genannte „Catch-all-Vereinbarungen“ genügen nicht mehr.

Die Vereinbarungen müssen nun die Geschäftsinformationen in verschiedene Klassen einteilen und dann für jede Klasse angemessene technische und organisatorische Maßnahmen (TOM) vorschreiben. Wer ISO/IEC 27001-zertifiziert ist, kennt das aus „Control“ A.5.12 i.V.m. der „Informationssicherheit in Lieferantenbeziehungen“.

Etabliert haben sich in Deutschland in Anlehnung an BSI-Standard 200-2 Klassen wie a) offen, b) intern, c) vertraulich und d) streng vertraulich.  Werden hier Fehler gemacht, kann das zur Unwirksamkeit der Vereinbarung führen, denn strengste Vorgaben für nur „interne“ Informationen könnten „überraschend“ i.S.d. deutschen AGB-Rechts sein.

Hersteller vernetzter Produkte sollten bis spätestens 11.09.2025 sicherstellen, dass sensible Daten, die nach dem DA dem Nutzer oder sogar Dritten zugänglich gemacht werden müssten „Geschäftsgeheimnisse“ in diesem Sinne sind. Wenn das schon nicht gegeben ist, braucht man die Schutzmöglichkeiten nach dem DA gar nicht erst prüfen.

Konkret

  • Sammeln oder verarbeiten Sie die generierten Daten in einer fremden SaaS-Lösung?
  • Möchten Sie die Daten einem Datenpool oder einem KI-Trainer zur Verfügung stellen?
  • Werden Sie fremde Service-Unternehmen mit der Wartung des vernetzten Produkts beauftragen?

Dann sollten Sie mit diesen Anbietern geeignete Vereinbarungen zum Schutz Ihrer Daten abschließen.

Urteil: Bestellung von Zeitkontingenten – Rückzahlungsanspruch bei Nichtausschöpfung

Urteil: Bestellung von Zeitkontingenten – Kein Rückzahlungsanspruch bei Nichtausschöpfung

Im Juli 2023 hatte das Landgericht Hannover entschieden, dass ein IT-Anbieter im Falle des Kaufs eines Dienstleistungskontingents auch dann keine Rückzahlung schuldet, wenn das Kontingent vom Kunden nicht aufgebraucht wurde. Aus den Urteilsgründen ergibt sich, worauf bei der richtigen Formulierung der Vertragsklauseln zu achten ist.

Sachverhalt

In dem beurteilten Fall hatte der Kunde bei einem IT-Anbieter ein Dienstleistungskontingent über 200 Stunden à 120,00 Euro gekauft. Die Rechnung in Höhe von insgesamt 24.000,00 Euro war mit dem Kauf des Kontingents zur Zahlung fällig.

Gegenstand der Dienstleistungen waren u.a. Helpdesk, Unterstützung via Remote-Zugriff und Installationsleistungen. Die Abrechnung (Darlegung des Kontingentverbrauchs) erfolgte auf der Basis von Tätigkeitsnachweisen nach jeweiliger Auftragserteilung [z.B. via Ticket].

Der Auftraggeber „kündigte“ den Vertrag zu einem Zeitpunkt, an dem 52 Stunden des Kontingents noch nicht verbraucht waren und verlangte die Rückzahlung von 6.240,00 Euro. Der IT-Anbieter verweigerte die Zahlung.

Das Urteil und die Begründung

Das Gericht gab dem IT-Anbieter recht.

Gegenstand des Vertrages sei der Erwerb eines Guthabens von 200 Dienstleistungsstunden gewesen, entsprechend dem Erwerb einer Telefonkarte oder eines Gutscheins. Mit dem Verkauf des Kontingents habe sich der IT-Anbieter verpflichtet, bestimmte Leistungen anzubieten und das Kontingent als Zahlungsmittel für noch zu beauftragende („nach jeweiliger Auftragserteilung„) und abzurechnende Leistungen zu akzeptieren. Nutzt der Kunde das von ihm gekaufte Guthaben nicht, besteht kein Rückzahlungsanspruch des Kunden gegenüber den IT-Anbieter.

Die Kündigung eines Kaufvertrages kommt aus Rechtsgründen nicht in Betracht.

Abgegrenzt wurde in dem Urteil der Fall einer Vorauszahlung im Rahmen eines bereits vereinbarten Dauerschuldverhältnisses. Ein typisches Beispiel hierfür ist die Wartung einer Dritt-Standardsoftware durch unverzügliches Einspielen von durch den Hersteller bereitgestellte Updates für einen bestimmten Zeitraum. Im Rahmen eines solchen Vertragsverhältnisses besteht die Leistungspflicht des IT-Anbieters ohne weitere Beauftragung [z.B. via Ticket]. Bei wirksamer Kündigung vor Verbrauch der Anzahlung dürfte i.d.R. ein Rückzahlungsanspruch möglich sein.

Empfehlung

Achten Sie bei der Vertragsgestaltung auf eindeutige Formulierungen. Unterscheiden Sie zwischen dem a) Abschluss eines Dauerschuldverhältnisses mit anschließenden Vorauszahlungen für bestimmte Zeiträume oder b) einem Guthabenvertrag z.B. zur Sicherung von Preisen oder Kapazitäten für künftig zu bestellende Leistungen.

Data Act und KI im industriellen Umfeld – Haftungsfragen

Data-Act und KI im industriellen Umfeld: Wenn aus mangelhaften Maschinendaten eine fehlerhafte KI wird – Haftungsfragen.

Im Juni 2024 endet die Legislaturperiode des 9. Europäischen Parlaments. Gesetzesinitiativen, die bis dahin nicht abgeschlossen sind, drohen vom nächsten Parlament neu ausgerollt zu werden. Aus diesem Grund überschlagen sich derzeit Nachrichten über politische Einigungen zu verschiedenen EU-Digitalgesetzen. Alle sind generisch und komplex. Technische oder rechtliche Umsetzungshindernisse fanden trotz reichlich Lobby-Arbeit im Gesetzgebungsprozess wenig Gehör.

Konkrete Beispiele lassen die Herausforderungen greifbarer werden.

Beispiel

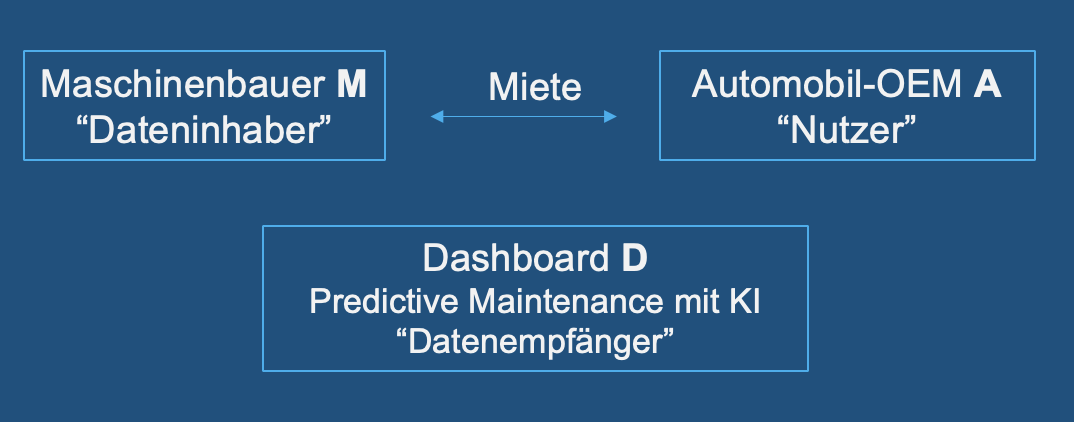
Automobilzulieferer A nutzt in seiner Produktionshalle eine vom Maschinenbauer M geleaste Maschine. M bietet zwar predictive Maintenance an, A möchte dennoch künftig die KI-gestützte Lösung des D mit modernem Dashboard und einer Verbindung zu einem Meldesystem zur Brandwarnung nutzen.

Am 12.09.2025, dem Tag des Wirksamwerdens des EU Data-Act, verlangt A von M die laufende Übermittlung sämtlicher relevanter Maschinendaten samt Metadaten direkt an D. Gleiches begehren zahlreiche weitere Kunden des M.

D trainiert mit diesen Daten sein KI-System. Mit seiner App zur Brandwarnung sollen vorkritische Zustände der Maschinen registriert werden, die bei Nichtbeachtung zu einem Brand führen können. Hierfür verwendet D die übermittelten Temperaturdaten der Maschine. Am 8. Januar 2026 kommt es in der Produktionshalle des A zu einem schweren Maschinenbrand. Die App zur Warnung hatte den vorkritischen Zustand nicht registriert. Zwei Mitarbeiter des A erleiden schwere Verletzungen. Als Ursache wurden später von M übermittelte, fehlerhafte Metadaten festgestellt.

D fordert Schadensersatz von M. Neben eigenem Schaden hatten A und die Mitarbeiter des A Schadenersatzansprüche gegen D geltend gemacht.

Es ergeben sich folgende Fragen:
a. Warum hat M sich diesem Risiko ausgesetzt, indem er D Daten und Metadaten zur Verfügung stellte?
b. Kann A mit seiner Schadensersatzforderung Erfolg haben?

Pflicht zum Data Sharing

Auch wenn vielfach darüber diskutiert wurde, hat sich ein rechtliches Eigentum an Daten bis heute nicht durchgesetzt. Kraft Entscheidung über das Produktdesign standen bisher de facto allein den Herstellern von IoT-Produkten Daten zur Verfügung, die durch die Nutzung der Produkte oder der korrespondierenden Dienste entstanden. Datengetriebene Anschlussservices waren ihr Hoheitsgebiet. Die Durchbrechung dieser Datensilos war erklärtes Ziel des EU-Gesetzgebers, als er die „Dateninhaber“ zwang, auf Anforderung der „Nutzer“ diese Daten zugänglich zu machen. Der EU Data-Act ordnet mit Wirkung zum 12.09.2025 folgende, hier relevante Rechte und Pflichten an:

  • Dateninhaber:
    • Zugangsgewährung an vom Nutzer bestimmte Dritte („Datenempfänger“) in Bezug auf sämtliche Daten, die der Dateninhaber im Rahmen der Nutzung der Maschinen und der verbundenen Dienste durch den Nutzer generiert und selbst erhält.
    • Gewährung eines standardmäßigen, einfachen, sicheren, unentgeltlichen Zugangs in einem umfassenden, strukturierten, gängigen und maschinenlesbaren Format und zwar, soweit relevant und technisch durchführbar, direkt, sonst via Cloud.
  • Datenempfänger: Nutzung zu dem mit dem Nutzer vereinbarten Zweck, auch für wettbewerblichen Folgemarkt. Einhaltung von mit dem Dateninhaber getroffenen Vereinbarungen zum Schutz von Geschäftsgeheimnissen, sofern relevant.

Zu unserem Beispiel: Da die vorausschauende Wartung der Maschinen von Anfang an zum Geschäftsmodell von M gehörte, hat er seine Maschinen so designed und gefertigt, dass er sämtliche hierfür benötigte Daten standardmäßig von den Maschinen bzw. aus dem Maintenance-Service übermittelt bekommt. Dazu gehörten auch die Messwerte, die D für das Training seiner KI nutzte. Nach den zwingenden Vorschriften des EU Data-Act war M also verpflichtet, die Daten mit den korrespondierenden Metadaten D zur Verfügung zu stellen.

Haftung des Dateninhabers M für die Qualität der Daten und Metadaten

Produkthaftung

Nach der aktuellen Rechtslage besteht keine Produkthaftung für fehlerhafte Daten. Am 14.12.2023 gab es jedoch eine politische Einigung des Europaparlaments und des Rates zu einer neuen Produkthaftungsrichtlinie. Nach derzeitigem Kenntnisstand wird klargestellt, dass auch fehlerhafte Software und Produktionsdateien eine Produkthaftung auslösen können. Eine Haftung für fehlerhafte Daten wurde jedoch nicht aufgenommen. Sobald auch die formelle Zustimmung erfolgt ist, tritt die Richtlinie nach ihrer Veröffentlichung im Amtsblatt der EU in Kraft. Danach haben die Mitgliedstaaten 2 Jahre Zeit, die Richtlinie in nationales Recht umzusetzen.

Zivilrechtliche Ansprüche aus § 327i BGB

Die mangelhafte Beschaffenheit von Daten kann nach § 327i BGB zur Haftung derjenigen Person führen, die die Daten bereitstellt.

Im Zusammenhang mit dem EU Data-Act ist jedoch zu berücksichtigen, dass dieser eine gesetzliche Beschaffenheitsfestlegung enthält. Danach erstrecken sich die Rechtspflichten des M nicht darauf sicherzustellen, dass die Daten und Metadaten fehlerfrei sind, sondern nur darauf, dass er sie in derselben Qualität, die ihm selbst zur Verfügung steht, bereitstellt. Nur dann, wenn die Qualität der bereitgestellten Daten hinter der dem M selbst vorliegenden Qualität zurückbleibt, kann eine mangelhafte Beschaffenheit i.S.d. § 327i BGB vorliegen. Ausdrücklich ergeben sich die Ansprüche aus 327i BGB zwar nur für Verbraucher. Mit einer entsprechenden Anwendung durch die Gerichte im B2B-Geschäft muss jedoch gerechnet werden.

Mögliche Haftungsbeschränkungen und Beweislast

Teilweise wird angenommen, ein Haftungsausschluss oder eine Haftungsbeschränkung bezüglich der Datenqualität sei grundsätzlich nicht wirksam möglich. Das ist bedingt richtig.

Vor dem Hintergrund der Beschaffenheitsfestlegung des EU Data-Act dürfte zumindest folgende klarstellende Klausel selbst in Allgemeinen Geschäftsbedingungen empfehlenswert sein: „Ein haftungsbegründende Pflichtverletzung bezüglich der Qualität bereitgestellter Daten liegt nur dann vor, wenn der Dateninhaber Daten in einer geringeren Qualität bereitgestellt hat, als sie für in selbst verfügbar waren.“

Nach den allgemeinen Regeln zu Beweislast obliegt dem Geschädigten der Nachweis einer solchen Pflichtverletzung durch den Dateninhaber. Das dürfte oftmals schwer zu bewerkstelligen sein.

Zur Möglichkeit des Ausschlusses oder der Beschränkung einer Haftung in diesem so eingegrenzten Pflichtenkreis gelten die allgemeinen Regeln.

Zu unserem Fall: Wenn also der Brand durch falsche Metadaten entstanden ist, M jedoch selbst nur diese Datenqualität zur Verfügung stand, haftet er nicht.

Die RED-Verordnung und ihre praktische Umsetzung

Die RED-Verordnung und ihre praktische Umsetzung

Vor dem Hintergrund, dass IoT-Produkte immer öfter nicht nur über Funk, sondern auch über das Internet miteinander kommunizieren, hat die EU-Kommission mit Wirkung zum 01.08.2025 durch delegierte Rechtsverordnung (EU) 2022/30 (RED-Verordnung) die Security-Anforderungen an reine Funkanlagen aus der Richtlinie 2014/53/EU (RED-Richtlinie) ausdrücklich auf mittelbar oder unmittelbar mit dem Internet verbundene Funkanlagen ausgedehnt und sich aus einer Internetverbindung ergebende Risiken adressiert.

Die Umsetzung bereitet erhebliche Schwierigkeiten.

Unbestimmte Anforderungen

Die Cybersecurity-Anforderungen aus der RED-Verordnung in Verbindung mit der RED-Richtlinie sind derart generisch, dass ein Normungsauftrag vergeben wurde. Der Zweck einer „harmonisierten Norm“ besteht darin, ein generisches Gesetz zu konkretisieren, indem sie technische Einzelheiten und Lösungen für die Sicherheits- und Leistungsanforderungen bereitstellt. Sie werden rechtlich verbindlich, wenn Rechtsakte wie die RED-Verordnung oder die RED-Richtlinie darauf verweisen und können einfacher als diese der technischen Entwicklung angepasst werden.

Erste Entwürfe dafür liegen vor, helfen den Anwendern aber nur bedingt.

Die Schwierigkeiten ergeben sich daraus, dass eine Norm einerseits die sehr unterschiedlichen Risiken nicht berücksichtigen kann, die sich aus oder für einzelne mit dem Internet verbundene Produkte ergeben. Die Bandbreite ist zu groß. Andererseits hat der Normgeber das Grundrecht der unternehmerischen Freiheit aus Art. 16 EU-Grundrechtscharta zu berücksichtigen, welches dem Unternehmer das Recht gewährt, frei über seine wirtschaftlichen, technischen und finanziellen Ressourcen zu verfügen.

Gesetzliche oder normierte Anforderungen dürfen dieses Unternehmergrundrecht nur so weit einschränken, wie es erforderlich ist, legitime Zwecke zu erfüllen. Diese sind ausweislich der Erwägungsgründe der RED-Verordnung insbesondere der Schutz des Netzes vor Schaden, Schutz personenbezogener Daten und der Privatsphäre des Nutzers, sowie Schutz vor Betrug im Finanzumfeld („Schutzziele“).

Risikomanagement durch das Unternehmen

Die RED-Verordnung mit ihrer entstehenden harmonisierten Norm überlässt es letztlich den Unternehmen, innerhalb eines bestimmten Rahmens die produktspezifischen Maßnahmen zu bestimmen, die zur Sicherung der Schutzziele zu treffen sind. Somit können sie sich für die Umsetzung derjenigen Maßnahmen entscheiden, die ihren Ressourcen und Möglichkeiten am besten entsprechen und mit den übrigen von ihnen bei der Ausführung ihrer Tätigkeit zu erfüllenden Pflichten und Anforderungen vereinbar sind (siehe hierzu ausführlich EuGH, Urteil v. 27.03.2014, C-314/12). Zu diesen übrigen Pflichten gehört auch die Sicherung des Fortbestandes des Unternehmens gemäß §§ 76, 91 Abs. 2, 93 Abs. 1 AktG bzw. § 43 Abs. 1 GmbHG und § 347 Abs. 1 HGB und damit der Schutz des Vermögens vor unangemessenen Sicherheitsmaßnahmen.

Die erforderliche Risikobewertung ist mit den getroffenen Maßnahmen zu dokumentieren, denn – so schreibt es der EuGH in seiner o.g. Entscheidung – dies ermöglicht es dem Unternehmer, sich von einer Haftung zu befreien, indem er nachweist, dass er alle zumutbaren Maßnahmen ergriffen hat.

Ein mühsames und interdisziplinäres Unterfangen

Einen Freifahrtschein hat der EuGH mit seinem Urteil jedoch nicht gegeben. Auch ein finanziell schwaches Unternehmen darf keine Anlage auf dem EU-Markt platzieren, welche unannehmbare Risiken für die oben genannten Schutzziele birgt.

Für eine juristisch valide Anwendung der RED-Verordnung und der harmonisierten Norm und eine qualifizierte Risikobewertung bedarf es einer engen Zusammenarbeit von Rechtsanwälten, Produktentwicklern und Entwicklern von Embedded Software.

In a Nutshell

Bis zum 01.08.2025 müssen Hersteller

  • im Rahmen der RED-Normung
  • mit Blick auf die notwendige Netzwerksicherheit und den notwendigen Schutz von personenbezogenen Daten
  • in Ausübung ihrer unternehmerischen Freiheit und ihrer Vermögensschutzpflichten

eine angemessene Cyberresiliez ihrer Funkanlagen hergestellt haben. Unannehmbare Risiken werden nicht akzeptiert.

KI-generierter Quellcode

KI-generierter Quellcode – wer hat die Nutzungsrechte?

Eine immer effizientere und schnellere Entwicklung neuer Produkte mit embedded Software ist entscheidend für den Erfolg vieler produzierender Unternehmen. Die zunehmende Reife digitaler Technologien gibt ihnen jetzt einen Time-to-Market-Anschub.

Entwickler fragen sich jedoch, ob ihre mithilfe dieser Technologien entwickelte Software rechtlich geschützt ist oder ob sie womöglich Schutzrechte Dritter verletzen.

Von Low-Code zu KI

Low-Code-generierter Quellcode

Die Entwicklung von Software mit Low-Coding hat sich in letzter Zeit zu einem echten Trendthema entwickelt.

Hinter diesem Buzzword steckt eine relativ neue Art der Softwareerstellung. Anstelle Unmengen Code manuell zu schreiben, kann die Software mithilfe einer Low-Code-Plattform mit geringen Programmierkenntnissen erstellt werden.

Die Plattform stellt einen Baukasten mit Code-Bausteinen und Modulen zur Verfügung, die bestimmte Funktionen ausführen. Der Softwareentwickler kann diese über eine grafische Benutzeroberfläche einfach zusammenklicken. Programmierkenntnisse sind nur in geringem Umfang erforderlich. Lediglich spezielle Anforderungen oder gesonderte Schnittstellen werden selbst programmiert. So entstehen auch komplexe Anwendungen in kurzer Zeit und mit hoher Qualität. Die Plattformen mit ihren Bausteinen und Modulen werden i.d.R. lizenziert. Die Nutzungsrechte bestimmen sich nach den Vertragsbedingungen. Rechtliche Aspekte hierzu werden nachfolgend nicht behandelt.

DIE RICHTIGE AUSWAHL DER BAUSTEINE UND MODULE TRIFFT DER ENTWICKLER.

KI-generierter Quellcode

Am 30.11.2022 zog nun künstlich Intelligenz mit dem Chatbot ChatGPT des Unternehmens OpenAI als Werkzeug in unser aller Bewusstsein ein. Vom ersten Tag an wird es mit der gleichen Selbstverständlichkeit genutzt, wie Google. Mit seinen algorithmisch erzeugten sprachlich korrekten Texten ist ChatGPT in der Lage, nahezu jede Frage zu beantworten.

Die Diskussion um die Urheberrechte an KI-generierten Ergebnissen nimmt seit ChatGPT erheblich an Fahrt auf, obwohl z.B. die GitHub Inc. ihren KI-gestützten Copiloten zur Erstellung von Software schon im Juni 2022 als „Subscription“ gelauncht hat.

GitHub Copilot ist ein KI-Codierungspartner, der beim Programmieren Vorschläge zur automatischen Vervollständigung von Quellcode bereitstellt. Der Programmierer erhält Vorschläge, indem er Code-Ideen in das Fenster eingibt und/oder sein Anliegen in natürlicher Sprache beschreibt. Mithilfe eines KI-Systems leitet der Copilot aus der Eingabe den Kontext und das Ziel des entstehenden Programms ab, und schlägt dann neue Zeilen oder ganze Funktionen im Text-Editor vor.

DIE RICHTIGE AUSWAHL DER BAUSTEINE UND MODULE TRIFFT DIE KI AUF BASIS IHRER TRAININGSDATEN.

Rechtliche Aspekte

Während sich alltägliche Sachverhalte der Digitalisierung wenigstens ansatzweise unter bestehende Rechtsnormen einordnen lassen, ist die Übertragung auf KI-generierten Quellcode schwierig und immer einzelfallabhängig.

Von großer Relevanz ist die urheberrechtliche Einordnung des KI-Trainingscodes und der angebotenen Ergebnisse, denn die rechtswidrige Verwendung urheberrechtlich geschützter Werke Dritter kann nicht nur Schadensersatz- und Unterlassungsansprüche des Urhebers nach sich ziehen.

Sie ist auch strafrechtlich relevant.

Schutzrechte des Programmierers des Ausgangscodes

Schutzrechte des Entwicklers von Computerprogrammen, die als KI-Trainingscode genutzt werden, können nur dann verletzt sein, wenn das Computerprogramm (1) nach dem Urheberrecht schutzfähig ist, (2) seine Verwendung zu Trainingszwecken eine urheberrechtlich relevante Handlung ist und ein Erlaubnistatbestand nicht vorliegt und wenn (3) das Computerprogramm in den angebotenen Ergebnissen der Abfrage noch erkennbar enthalten ist.

  • Schutzfähigkeit: Computerprogramme genießen auch als Quellcode nach §§ 69a ff. Urhebergesetz (UrhG) urheberrechtlichen Schutz. Auf die Komplexität der Folge von Befehlen kommt es nicht an. Ein einzelner Befehl kann ausreichen, um eine Zeile Code als Computerprogramm anzusehen. Damit dürfte KI-Trainingscode vielfach dem urheberrechtlichen Schutz unterliegen.
  • Grundsätzlich zustimmungsbedürftige Handlung: Im Rahmen des Trainings einer KI kommt es zu einer Vervielfältigung des KI-Trainingscodes, indem er in den Arbeitsspeicher geladen und mittels Algorithmen ausgewertet wird. Seit der UsedSoft-Entscheidung des BGH  ist unstreitig, dass solch ein Laden von Computerprogrammen in den Arbeitsspeicher eine urheberrechtlich geschützte Vervielfältigung und somit eine zustimmungsbedürftige Handlung ist. Zu der Entscheidung des BGH: https://juris.bundesgerichtshof.de/cgi-bin/rechtsprechung/document.py?Gericht=bgh&Art=en&nr=66601&pos=0&anz=1
  • Ausnahme vom Zustimmungsvorbehalt: Liegt keine Zustimmung des Urhebers vor, kann bei Verwendung von rechtmäßig oder gar öffentlich zugänglichem Quellcode unter bestimmten Umständen auf den mit Wirkung zum 07.06.2021 eingeführte Erlaubnistatbestand des § 44b Abs. 2 UrhG zum Text und Data Mining zurückgegriffen werden. Diese Vorschrift wurde mit dem Ziel der Innovationsförderung in das UrhG eingefügt.
  • Fortsetzung des Urheberrechts am Trainingscode bis zum KI generierten Quellcode: Aus den §§ 69a Abs. 2 und 23 Abs. 1 UrhG ergibt sich, dass eine Fortsetzung des Urheberrechts ausscheidet, wenn das Ergebnis der Abfrage „einen hinreichenden Abstand“ zum KI-Trainingscode hat und diesen nur als Ideengeber oder zur Generierung von Grundsätzen benutzt hat. Ob ein solcher Abstand gegeben ist, dürfte jeweils im Einzelfall auf struktureller und funktionaler Ebene es generierten Codes zu entscheiden sein.

Schutzrechte des KI-Programmierers und des Nutzers der KI

Nach derzeitiger Rechtslage in Deutschland ist der von einer selbständig arbeitenden KI verfasste Output nicht als Werk urheberrechtlich schutzfähig, da weder der Programmierer der KI, noch der Nutzer auf die eigentliche maschinelle Produktion des Textes Einfluss hat. Es fehlt die freie, kreative, menschliche Gestaltung, die allein Schutzobjekt des deutschen Urhebergesetzes ist. Dies entspricht einer Entscheidung des Europäischen Gerichtshofes (EuGH) zu den einschlägigen Regelungen der EU.

Während auch die Stellungnahmen zum US-amerikanischem Recht davon ausgehen, dass es sich im Fall des „kreativen“ Schaffens einer KI, bei der ein Programmierer der KI und der Verfasser des Inputs nicht gezielt zusammenarbeiten, um nicht geschützten Output handelt, schafft die gegenwärtige irische Regelung eine rechtliche Fiktion der Gestalt, dass das Urheberrecht an Computer-generierten Ergebnissen demjenigen zusteht, der die für die Schaffung des Werks erforderlichen Vorkehrungen getroffen hat.

Vor dem Hintergrund, dass zahlreiche US-amerikanische IT-Unternehmen, z.B. Microsoft mit ihrem Microsoft 365 Copilot, in ihren AGB für die Geschäftsbeziehung mit europäischen Unternehmen die Anwendbarkeit irischen Rechts vorsehen, ist dies für die Praxis deutscher Unternehmen durchaus relevant.

Die irische Regelung dürfte sich jedoch kaum in Einklang bringen lassen mit der Rechtsprechung des EuGHs. Sofern ein irisches Gericht letztinstanzlich darüber entscheiden muss, ist eine Vorlage an den EuGH gemäß Art. 267 Abs. 3 AEUV erforderlich. Es ist zu erwarten, das dieser die irische Regelung dann kippen wird.

Open Source Software als KI-Trainingscode

Die Verwendung von Open Source Software als KI-Trainingscode dürfte oftmals über die zugrundeliegenden Lizenzbedingungen zulässig sein. Neben zahlreichen anderen rechtlichen Fragestellungen ist besondere Vorsicht geboten, wenn der Trainingscode unter einer so genannten „strengen Copyleft-Lizenz“ bereitgestellt wird und der KI generierte Code in eigenen proprietären und als Geschäftsgeheimnis bewerteten Code eingehen soll.

Strenge Copyleft-Lizenzen verpflichten den Nutzer, alle von ihm verbreiteten oder veröffentlichen Werke, die ganz oder teilweise das Programm (also den Trainingscode) enthalten oder davon abgeleitet sind, als Ganzes unter dieselbe Lizenz zu stellen und zu veröffentlichen.

Die Nichtbeachtung dieses Risikos für eigene Geschäftsgeheimnisse könnte fatale Folgen haben.

Ausblicke

Zurzeit sind einige Verfahren anhängig:

Zu KI-generiertem Quellcode:

Butterick gegen GitHub Inc, Microsoft Corp. et al in USA (San Francisco). Zum Text: https://githubcopilotlitigation.com/pdf/06823/1-0-github_complaint.pdf

Zu KI-generierten Bildern:

Klage der US-amerikanischen Bildagentur Getty Images gegen Stability AI in USA (Delaware) zu der Frage der Rechtmäßigkeit des Kopierens von Fotos und Metadaten, um damit den KI-Kunstgenerator Stable Diffusion zu trainieren. Zum Text: https://bd6f.s3.amazonaws.com/media/documents/Getty_Images_Stability_AI_Complaint.pdf

Mitte Januar 2023 hatte Getty Images bereits in London eine ähnliche Klage gegen Stability AI eingereicht. Erst wenige Tage zuvor war eine Klage in den USA von drei Künstlerinnen und Künstlern bekannt geworden, die gegen die Hersteller der KI-Software Midjourney und Stability AI sowie die Künstlerplattform DeviantArt vorgehen. In beiden Verfahren geht es um die Urheberrechte und darum, dass die Entwickler unrechtmäßig Bilder aus dem Internet dazu verwendet hätten, die Künstliche Intelligenz damit zu trainieren.

Die Verfahrensdauer wird jeweils auf mehrere Jahre geschätzt.

Sollte sich in der juristischen Lehre eine Tendenz abzeichnen, werden Sie hier auf dem Laufenden gehalten.

Mehr als 20 Jahre Erfahrung an der
Schnittstelle von Recht, Wirtschaft
und Technik.

Kontakt aufnehmen

Updatepflicht für embedded Systems

Updatepflicht für embedded Systems

Digitale Produkte und Waren mit digitalen Elementen – neues Risikopotenzial

Seit dem 1. Januar 2022 sind die Digitale-Inhalte-Richtlinie und die Warenkauf-Richtlinie der EU in deutsches Recht umgesetzt. Für Hersteller und Lieferanten von embedded Systems ergeben sich aus den neuen, verbraucherschützenden Bestimmungen zur dauerhaften Lieferung von Sicherheitsupdates neue Risiken.

Die Situation

Eine WLAN-Waschmaschine macht Waschen flexibel. Bevor das funktionieren kann, brauchen Sie natürlich noch ein Smartphone und die aktuelle Version unserer App.

So die Werbeaussage eines Hausgeräteherstellers.

Möglich ist dies durch die in Produkte der Hausgerätehersteller eingebaute embedded Software. Sie macht aus Waschmaschinen Waren mit digitalen Elementen im Sinne der nun geltenden Vorschriften.


Angesichts durchschnittlich 394.000 neuer Schadprogramme pro Tag allein in Deutschland ist es verständlich, dass für Verbraucher mit der Umsetzung der Richtlinie (EU) 2019/770 („Digitale-Inhalte-Richtlinie“ – DID-RL) und der Richtlinie (EU) 2019/771 („Warenkauf-Richtlinie“ – WK-RL) zum 1.1.2022 ein Anspruch auf Sicherheitsaktualisierungen von embedded Software nunmehr kodifiziert wurde. Die Bundesregierung beziffert die jährlichen Aktualisierungskosten für die deutsche Wirtschaft mit rund 36 Millionen Euro, erwartet jedoch keine Auswirkungen auf die Verbraucherpreise. Sicherheitsaktualisierungen sind mit dem Kaufpreis abgegolten.

Werden Sicherheitslücken in embedded Software bekannt, richtet sich der Anspruch der Verbraucher auf Updates zunächst gegen den unmittelbaren Verkäufer, also z.B. einen Elektrofachmarkt. Da dieser regelmäßig nicht die Möglichkeit hat, Sicherheitsaktualisierungen zu entwickeln, sichert § 327u Abs. 6 BGB den Regress entlang der dem Verbrauchervertrag vorgelagerten Vertriebskette ab.

Von diesen rechtlichen Vorgaben kann vertraglich nicht abgewichen werden.

Liefert ein Zulieferer für seine embedded Software ein Update nicht, steht dem Hausgerätehersteller ein Aufwendungsersatzanspruch gegen den Zulieferer zu, wenn der Verbraucher die ihm zustehenden Rechte gegenüber dem Elektrofachmarkt geltend macht und dieser sich an den OEM wendet. Der deutsche Gesetzgeber hat die Richtlinien strenger umgesetzt, als dies von der EU vorgegeben war. Daher ist es möglich, dass andere nationale Gesetzgeber den Regressanspruch so ausgestaltet haben, dass der Zulieferer seinerseits keine Ansprüche gegen den eigenen Vorlieferanten mit Sitz außerhalb von Deutschland hat. Gleiches gilt für Vorlieferanten im außereuropäischen Raum.

Vertragliche Absicherung der Lieferkette von Software

Vor diesem Hintergrund ist es von besonderer Bedeutung für Hersteller und Lieferanten von embedded Software, die Selbstbelieferung mit Sicherheitsaktualisierungen entlang der gesamten nachgelagerten Lieferkette bis zum Urheber der embedded Systems technisch und vertraglich abzusichern, und zwar während des gesamten Zeitraums, den der Verbraucher erwarten kann.


Nutzungsdauer ist entscheidend

Dieser Zeitraum wurde vom Gesetzgeber nicht bestimmt, kann in der Praxis aber durchaus erheblich sein. Im Moment dürfte man mindestens auf die steuerliche Nutzungsdauer abstellen müssen. Diese beträgt bei Kühlschränken und Waschmaschinen beispielsweise 10 Jahre, bei Geschirrspülern 7 Jahre. Dementsprechend sind für die embedded Systems mindestens über einen Zeitraum von 10 bzw. 7 Jahren Sicherheitsaktualisierungen zur Verfügung zu stellen – gerechnet ab der letzten Lieferung des betroffenen Produkts an einen Verbraucher. Stehen diese nicht zur Verfügung, wird das Verbraucherprodukt mangelhaft mit allen rechtlichen Konsequenzen.


Mehr als 20 Jahre Erfahrung an der
Schnittstelle von Recht, Wirtschaft
und Technik.

Kontakt aufnehmen

Agile Einführung einer Software

Rechtssicherheit in „agilen“ Projekten

Die Situation

Ein Unternehmen möchte eine SAP-Software einführen und einen SAP-Partner mit der Implementierung seiner individuellen Anforderungen beauftragen.

Der Einkäufer hat nach interner Freigabe des Projekts einen Request for Quotation (RfQ) an verschiedene Anbieter gesandt, die funktionsbezogenen Anforderungen des Fachbereichs beifügt und mehr oder weniger verbindliche und vergleichbare Angebote erhalten. Diese enthalten rudimentäre Leistungsbeschreibungen, eine Aufstellung der Stundensätze und die jeweiligen AGB. Das günstigste Angebot wird unter Beifügung der eigenen AGB angenommen.

Es gibt erste Fit-to-Gap-Workshops und es zeigt sich schnell die tatsächliche Dimension des Vorhabens. Weitere Anforderungen des CISO, des Betriebsrats oder des Datenschutzbeauftragten treten hinzu. Das freigegebene Budget reicht nicht, der Fachbereich drängelt, kann jedoch selbst seine unerwartete Mitwirkung nicht leisten. Das Projekt verzögert sich, der Auftragnehmer meldet Remanenzkosten an und droht mit der Kündigung des Vertrages. Der Business-Case droht zu scheitern – wie mehr als 50% aller IT-Projekte. Der Mandant fragt sich, ob ein guter Vertrag so etwas hätte verhindern können.

Was ein Vertrag von TRENCHANT® hätte verhindern können

Die Klärung der Anforderungen

Aufgrund der Komplexität von Software-Einführungsprojekten ist die Erstellung eines vollständigen Lastenhefts zur Durchführung nach der „Wasserfallmethode“ heute kaum mehr möglich. Die Idee, sie „agil“ anzugehen und einfach mal loszulegen, ist jedoch – wie in dem geschilderten Fall gesehen – eine denkbar schlechte. Anstelle des vollständigen Lastenhefts ist unter Hinzuziehung aller Stakeholder ein Grobkonzept zu erstellen, welches im Laufe der Projektdurchführung iterativ konkretisiert wird.

Dieses Vorgehen bedarf zur Absicherung beider Parteien klarer vertraglicher Regelungen. Die Unterscheidung zwischen Konkretisierung von Anforderungen und Changes ist essenziell. Jederzeitige Exit-Szenarien mit angemessenen rechtlichen Folgen für beide Parteien sind zu vereinbaren. 

Ein auf Ihr Projekt abgestimmter IT-Vertrag von TRENCHANT kann dies abbilden. Rechtliche Aspekte werden dabei praxisnah in bewährte Projektmanagementmethoden integriert. Das Projekt wird effizient und effektiv. Die Schäden im Falle einer vorzeitigen Beendigung reduzieren sich erheblich.

Vermeidung von widersprechenden AGB

Übermitteln die Parteien im Rahmen des Vertragsschlusses jeweils ihre eigenen AGB, finden nach deutschem Recht nur diejenigen Klauseln Anwendung, die in beiden AGB identisch sind. Alles andere regeln mehr oder weniger bekannte Gesetze. Klauseln, denen zufolge abweichende AGB nur dann gelten, wenn sie ausdrücklich vereinbart sind, gehen ins Leere.

Im Ergebnis führt dies i.d.R. dazu, dass das Softwareeinführungs-Projekt als Gewerk zu betrachten ist. Dem entsprechend trägt der Anbieter die Verantwortung dafür, dass die Software am Ende des Projekts den Anforderungen des Auftraggebers entsprechend funktioniert.

Dies steht jedoch unter der Bedingung, dass der Auftraggeber seine Mitwirkungsleistungen richtig und rechtzeitig erbringt. Schafft er dies nicht, obwohl er hinreichend aufgeklärt und beraten war und der Anbieter die Mitwirkung rechtzeitig angefordert hat, kann der Auftragnehmer während der Wartezeit seine Remanenzkosten einfordern und den Vertrag schließlich sogar kündigen. Er erhält dann die vereinbarte Vergütung abzüglich ersparter Aufwendungen – und eine Entschädigung. Das ist nicht das, was Anbieter und Kunden sich wünschen.

Ein auf Ihr Projekt abgestimmter IT-Vertrag schafft für beide Parteien auf einfach umzusetzende, praxisnahe Weise Rechtssicherheit und Effizienz.

Risikomanagement als Leistungspflicht

Regelmäßige, vertraglich vereinbarte Bedenken- oder Negativanzeigen decken entstehende Schieflagen im Projekt rechtzeitig auf. Das aus der Fertigungsindustrie bekannte Six-Sigma-Prinzip enthält die sogenannte 10er-Regel. Diese geht davon aus, dass die Kosten für die Fehlerbeseitigung mit jeder Phase im Prozess um Faktor 10 ansteigen. Für IT-Projekte gibt es ähnliche Analysen mit der gleichen Grundaussage.

TRENCHANT® unterstützt Sie bei der Gestaltung Ihrer Projektverträge.

Hat der Auftraggeber ein fixes Budget, muss er „must-have-Anforderungen“ von „nice-to-have-Anforderungen“ im Grobkonzept unterscheiden und sich Entscheidungsrechte nach jeder Iteration vorbehalten.

Mehr als 20 Jahre Erfahrung an der
Schnittstelle von Recht, Wirtschaft
und Technik.

Kontakt aufnehmen

Vertraulichkeit und Geschäftsgeheimnisse in kollaborativer Cloud-Umgebung

Vertraulichkeitsvereinbarung in kollaborativer Cloud-Umgebung

Die Situation

Seit dem Jahr 2016 besteht eine vertrauensvolle Zusammenarbeit zwischen einem OEM für komplexe Systeme (z.B. Automotive/Produktionsmaschinen) und einem Zulieferer für elektronische Steuerungen. Der OEM schätzt die Innovationskraft des Zulieferers und wünscht eine gemeinsame Entwicklungsumgebung zur Sicherstellung passender Interfaces. Die Entwicklungsumgebung wird in einem Rechenzentrum on-premise des OEM gehostet. Der Zulieferer erhält – neben anderen Zulieferern – die erforderlichen Zugangsrechte. Der OEM und die relevanten Zulieferer können als Projektteam effektiv miteinander arbeiten.

Im Rahmen der Geschäftsbeziehung wurden regelmäßig sensible Daten geteilt. Man vertraute vor dem Hintergrund strafrechtlicher Vorschriften aus dem Gesetz gegen den unlauteren Wettbewerb (UWG) auf den angemessenen Umgang. Daneben gab es eine Vertraulichkeitsvereinbarung (NDA), die die Weitergabe von als vertraulich gekennzeichneten Daten und Informationen an andere Unternehmen untersagte.

Im Jahr 2021 meldete der OEM ein Patent an. Es handelt sich um eine Erfindung in einem anderen Produktbereich des OEM, die maßgeblich auf einer Innovation des Zulieferers beruhte. Die Patentanmeldung des OEM war für den Zulieferer „neuheitsschädlich“ i.S.d. Patentgesetzes. Eine Verwendung der Innovation im Rahmen eigener Geschäftsinteressen ist nicht mehr möglich.

Der Schaden für den Zulieferer ist erheblich. Kann er etwas dagegen unternehmen? Die Aussichten sind denkbar schlecht.

Verbesserungspotential durch IT-Verträge und IT-rechtliche Beratung

IT-Verträge, die auf eine andauernde Geschäftsbeziehung angelegt sind, müssen regelmäßig auf Anpassungsbedarf überprüft werden. Dieser kann sich aus Rechtsänderungen oder aus technischem Fortschritt ergeben. Dies ist hier unterblieben.

Am 18.4.2019 ist das Gesetz zum Schutz von Geschäftsgeheimnissen (GeschGehG) in Kraft getreten. Bis zu diesem Zeitpunkt waren Betriebs- und Geschäftsgeheimnisse schon dann geschützt, wenn ein Geheimhaltungswille des Geschäftsinhabers bestand. Dieser musste sich nicht durch konkrete Maßnahmen manifestieren.  Es genügte, dass er sich aus der Natur der Informationen ergab.

Seit dem 18.4.2019 sind Unternehmen gezwungen, ihre Informationen durch „den Umständen nach angemessene Geheimhaltungsmaßnahmen“ zu schützen und ihren Geheimhaltungswillen damit objektiv erkennbar zu machen.

Was darunter konkret zu verstehen ist, ist auch nach mehr als drei Jahren durch die Rechtsprechung wenig geklärt. Das GeschGehG ist ein deutsches Gesetz zur Umsetzung der Geschäftsgeheimnisrichtlinie der EU. In der Begründung der Richtlinie hat die EU-Kommission das Ziel der Gesetzgebung erklärt. Das hilft hier weiter:

„Vor dem Hintergrund unzureichender oder unsicherer Rechtsmittel im Falle eines Geheimnismissbrauchs haben Unternehmen [in der Vergangenheit] oft erheblichen finanziellen Aufwand auf sich genommen, ihre Geschäftsgeheimnisse physisch zu schützen – wenn sie sie überhaupt geteilt haben. Die Geschäftsgeheimnisrichtlinie möchte im Zuge der Umsetzung der Europäischen Datenstrategie das Teilen von Informationen unter gleichzeitiger Stärkung rechtlichen Schutzes vor Missbrauch fördern. Einem leichteren rechtlichen Vorgehen gegen einen Verletzer muss jedoch [auf der anderen Seite] Rechtssicherheit gegenüberstehen. Die Möglichkeit der Rechtsverfolgung soll daran anknüpfen, dass der Geheimnisinhaber Geheimhaltungsmaßnahmen ergreift, die den sicheren Rückschluss auf Geschäftsgeheimnis zulassen.“

Was ist also zu tun:

Sie müssen Ihren Geheimhaltungswillen durch rechtliche, technische und organisatorische Schutzmaßnahmen so manifestieren, dass Dritte daraus den sicheren Schluss ziehen können, dass es sich um Ihre Geschäftsgeheimnisse handelt. Die Maßnahmen müssen der Größe Ihres Unternehmens und der Bedeutung des Geschäftsgeheimnisses für Ihr Unternehmen angemessen sein.

Die Vereinbarung eines personen- und zweckbezogenen Need-to-know-Prinzips wird dabei allgemein als Mindesterfordernis erachtet.


TRENCHANT® unterstützt Sie bei der Gestaltung Ihrer Vertraulichkeits- und Remote-Access-Vereinbarungen.

Im Falle kollaborativen Zusammenarbeitens auf einer Plattform sind im Rahmen einer Cloud Security Policy projekt- und rollenbezogene, technische Zugriffsberechtigungen dringend zu empfehlen.

Nicht angemessene Geheimhaltungsmaßnahmen können dazu führen, dass sich die Geschäftsleitung einer persönlichen Haftung aussetzt.

Mehr als 20 Jahre Erfahrung an der
Schnittstelle von Recht, Wirtschaft
und Technik.

Kontakt aufnehmen

CR 2022, 281: Nutzung von Cloud-Services im Unternehmen

CR 2022, 281 ff.

Nutzung von Cloud-Services im Unternehmen – Shared Responsibility zwischen Anbieter und Nutzer

Abstract

Verantwortlichkeit für Sicherheitslücken

Die jährlichen Schäden durch Cyberangriffe in Deutschland sind in den Jahren 2015 bis 2021 von 51,2 Mrd. Euro auf 223,5 Mrd. Euro gestiegen. Ein Ende der Entwicklung ist nicht in Sicht und so erwartet die Versicherungswirtschaft vermehrt Haftungsfälle für Manger, die es unterlassen haben, angemessene technische und organisatorische IT-Sicherheitsmaßnahmen zu treffen. Die einschlägigen gesetzlichen Regelungen stellen klar, dass dies zu den unabweisbaren Compliance- und Bestandssicherungspflichten jeder Unternehmensleitung gehört.  

IT-SICHERHEIT ALS RECHTSPFLICHT DER GESCHÄFTSLEITUNG

Der Beitrag stellt zunächst dar, woraus sich die Angemessenheit von IT-Sicherheitsmaßnahmen ergibt. Ausgehend von einem für jedes System festzustellenden Schutzbedarf sind auf der Basis pflichtgemäßen Ermessens (s.g. Business Judgement Rule) Maßnahmen festzulegen, die weder so viele Mittel binden, dass die unternehmerischen Ziele nicht erreicht werden können, andererseits jedoch ein ausreichendes Schutzniveau gewährleisten.

Es gilt, die richtige Balance zu finden.

Soweit Schäden versicherbar sind ist zu beachten, dass negative Presse und Cyberratings zunehmend Einfluss auf die Versicherbarkeit, die Finanzierungskosten und die Marktzutrittschancen eines Unternehmens haben.

GETEILTE VERANTWORTUNG IN DER CLOUD

Der sachgerechte Umgang mit Cyberrisiken bei der Auslagerung von Prozessen in die Cloud eines Anbieters erfordert, die Gefahrenquellen und die Möglichkeiten zur Mitigation in den einzelnen Komponenten der Cloud Services zu kennen. Bei genauerer Betrachtung ergeben sich, je nach Art der Nutzung (Saas, PaaS, laaS) unterschiedliche, technisch kontrollierbare Verantwortungsbereiche für die Vertragspartner (shared responsibility). Nach der sog. „Sphärentheorie“ des BGH folgt den so festgestellten Verantwortungsbereichen auch die rechtliche Verantwortung und damit die Haftung für bestehende oder entstehende Sicherheitslücken.

Der Beitrag setzt sich intensiv mit der Frage auseinander, ob „übliche“ Sicherheitslücken von der erwartbaren Beschaffenheit i.S.d. § 535 BGB bzw. einem mittleren Ausführungsstand i.S.d. § 243 Abs. 1 BGB, § 360 HGB umfasst sind.

In diesem Zusammenhang wird auch dargestellt, dass der Begriff des „jeweiligen und anwendbaren Stand der Technik“ entgegen weit verbreiteter Ansicht im konkreten Fall durchaus greifbar und justiziabel ist. Soweit festgestellt wird, dass der Anbieter über den gesamten Zeitraum der Vertragslaufzeit die Sicherheit nach dem Stand der Technik zu gewährleisten hat, wird besonders darauf hingewiesen, dass der Nutzer gerade in der Zeit zwischen dem Bekanntwerden einer neuen Angriffsmethode und der Lieferung eines Sicherheitspatches auf eigene Gefahr die Cloud-Anwendung nutzt. Solange es keinen Patch gibt, bleibt der bisherige Stand der Technik maßgeblich.

Ohne umfassende und klare vertragliche Vereinbarungen besteht erhebliche Rechtsunsicherheit in Bezug auf die angesprochenen Aspekte. Urteile oder rechtswissenschaftliche Auseinandersetzungen zur Haftung für die Sicherheit der Cloud bzw. in der Cloud gibt es neben diesem Beitrag wenige.

Ich danke Herrn PD Dr. Sarre für die schöne Zusammenarbeit: https://www.projective.de/de/index.htm

Mehr als 20 Jahre Erfahrung an der
Schnittstelle von Recht, Wirtschaft
und Technik.

Kontakt aufnehmen

CR 2021, 145: Vertragsklauseln zum IT-Projektmanagement

CR 2021, 145 ff.
Vertragsklauseln zum IT-Projektmanagement

IT-Beschaffung unter Kostendruck

IT-Beschaffung unter Kostendruck – Abstract

Nach einem Wachstum von 0,8% im Jahr 2022 erwartet das Marktforschungsinstitut Gartner für das Jahr 2023 ein Wachstum der weltweiten IT-Ausgaben um 5,1%. 

Mit dem wachsenden Budget muss jedoch nicht nur der Betrieb unter laufender Anpassung an steigende Cyberrisiken und immer schnellere Innovationen finanziert werden. Ein erhöhtes Maß an Digitalisierungsdruck zwingt zum Umdenken von der Frage, wieviel IT finanziert wird, hin zu der Frage, wie die IT finanziert wird. Kostenmanagement ist mehr gefragt denn je. Dass ca. 20% aller IT-Projekte abgebrochen und nur weniger als 50% erfolgreich abgeschlossen werden, kann nicht länger hingenommen werden.

Der Beitrag von Marion Schultz in der juristischen Fachzeitschrift Computer und Recht stellt anhand eines Projekts zur Implementierung unternehmensspezifischer Anforderungen in eine Standardsoftware dar, wie auf der Basis vertraglicher Gestaltungen zum Projektmanagement Mitwirkungsleistungen, Budgets und Termine rechtssicher und praxistauglich vereinbart und erfolgreich eingehalten werden können. Dabei wird von der üblichen Situation der Bezahlung nach Zeit (T/M) unter einem Ziel-Budget des Auftraggebers ausgegangen.

Von erheblicher Bedeutung ist, Anforderungen des Auftraggebers nach essenziellen und nicht essenziellen Anforderungen zu unterscheiden und Arbeitspakete zu definieren, in denen Leistungen und Mitwirkungsleistungen ebenso beschrieben werden, wie der jeweils zu erwartende Zeit- und Kostenaufwand. Stellt sich im Laufe der Projektdurchführung heraus, dass die Umsetzung einer essenziellen Anforderung in einem Arbeitspaket unerwartet viel Zeit oder Budget verzehrt und hat der Auftragnehmer – was zu vereinbaren ist – unverzüglich eine Bedenkenanzeige an den Auftraggeber übermittelt, kann dieser auf Basis der zu Beginn vorgenommenen Klassifizierung der Anforderungen effizient über eine Kompensation durch den Verzicht oder die Verschiebung nicht essenzieller Anforderungen entscheiden. Dies funktioniert nicht nur bei klassischen Wasserfall-Projekten. Auch bei der iterativen Konkretisierung und Implementierung von Anforderungen empfiehlt sich solch ein Management von „time and budget“.

TRENCHANT® unterstützt Sie gerne bei der Gestaltung und Verhandlung Ihrer Projektverträge.

Der Beitrag enthält zudem eine Klausel zum Umgang mit der Situation, dass der Auftraggeber eine vereinbarte Mitwirkung nicht leisten kann. Betrifft die Mitwirkung eine nicht essenzielle Anforderung, sollte der Auftraggeber vertraglich berechtigt sein, auf die Umsetzung der Anforderung zu verzichten. Betrifft die Mitwirkung eine essenzielle Anforderung und kann die Mitwirkung vom Auftragnehmer nicht kostenpflichtig übernommen werden, droht das Projekt zu scheitern.

In solch einem Moment wird deutlich, wie relevant die frühzeitige Klärung der Mitwirkungsleistungen und angemessene Exit-Klauseln sind und wie wichtig es ist, die Projektdurchführung so zu vereinbaren und zu gestalten, dass im Falle eines Abbruchs möglichst viel der bis dahin erbrachten Leistungen für den Auftraggeber nutzbar sind.

Mehr als 20 Jahre Erfahrung an der
Schnittstelle von Recht, Wirtschaft
und Technik.

Kontakt aufnehmen